オペレーター制御のAIレッドチーミングのためのエージェントファーストMCPサーバー
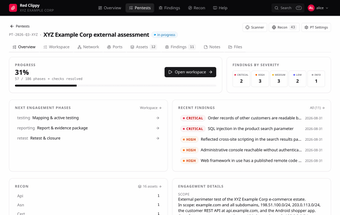
red-clippyは、CSPFの創設者からのもので、標準的なLLMをペンテストのエンゲージメントを管理するためのプロアクティブなセキュリティアシスタントに変換するMCPサーバーです。それは、エージェントがライフサイクルタスクに参加できるように、資産、発見、証拠をフレーミングします。このサーバーには、ドクトリンハンドシェイク、攻撃グラフ出力、およびエージェントのアクションを調整するためのツール出力の取り込みが含まれています。このツールは、評価の監視されたエージェント駆動のオーケストレーションが必要なサイバーセキュリティ研究者、レッドチームメンバー、およびペネトレーションテスターを対象としています。
実際にどのようなタスクに使用できますか?
このツールは、ペネトレーションテストのワークフローのためのアクティブコントローラーとして言語モデルを位置付けています。スコープと資産の追跡、観察と証拠の収集、方法論のカバレッジ、発見の管理、攻撃グラフの生成をカバーしています。ユースケースには、スキャナー出力を単一のコンテキストに集約すること、構造化された証拠セットを生成すること、追跡可能なエンゲージメント記録を維持することが含まれます。その範囲は一回限りの報告タスクではなくペンテストライフサイクル全体にわたりますので、オペレーターは複数のツールからのアーティファクトを中央集約できます。
エージェントが生成する出力はどれほど正確で規律がありますか?
モデルコンテキストプロトコルのハンドシェイクは、セッション開始時にレッドチーム指示文書を提供し、エージェントに運用ドクトリンとコンテキストに応じた指示を与えます。その構造は、出力を追跡された方法論のカバレッジと発見フォーマットにマッピングすることによってエージェントの意思決定を制約し、機械生成のアーティファクトを検証しやすくします。ドクトリンは自由形式の応答を減少させますが、生成された発見は公式な報告の前に人間による検証が必要です。
どのような入力と環境が必要ですか?
このツールは、たとえばClaude DesktopのようなMCP互換クライアントと、セキュリティオペレーターによって制御されるローカル環境を必要とし、デフォルトでは:7337に設定されています。外部スキャナーや分析ツールからの出力を取り込み、そのデータをエージェント処理のために整理します。デプロイメントはローカル実行とオペレーターの制御を前提としており、サーバーは公的なソースからの生の未監査のフィードではなく、構造化されたツール出力を受け入れるように設計されています。
どのような運用制限と安全対策が重要ですか?
このプロジェクトは公の露出に対して強化されておらず、オペレーターの制御下にあるマシンで実行されることを意図していますので、ホスティングの選択が運用リスクを決定します。エージェントは人間のレビューが必要なドラフトアイテムとして扱うのが最適なアクションとアーティファクトを生成します。コミュニティの議論はGitHubやKitploitに現れ、関心を示していますが、採用者は高リスクのエンゲージメントでツールに依存する前に、ガバナンス、証拠の検証、および監視されたワークフローを計画する必要があります。
誰がそれを採用すべきか、そしていつ
このツールは、機械生成のアーティファクトを厳格なレビュープロセスへの入力として扱い、エージェントの行動に関するガバナンスを強化する準備が整ったセキュリティチームに適しています。ハンズオフのクラウドホスティング自動化を求めるグループや、正式なテスト監視がない組織には不適切です。採用は、チームがオペレーターの監視、証拠の検証、および人間の承認を組み合わせて、調査結果を修正または正式な報告書に移す前に行うときに効果を発揮します。この選択は、ガバナンスとオペレーターの規律を報います。